在个人数据已成为企业最有价值的“数字资产”之一的背景下,欧盟《通用数据保护条例》(“GDPR”)被视为制定数据安全和隐私原则的黄金标准。
I.GDPR的现状
《通用数据保护条例》(GDPR)是欧盟法规的一项立法,该条例规定了保护在欧洲经济区(“EEA”)内运营的个人的个人数据隐私和安全的措施,并适用于EEA以外处理EEA内个人数据的某些组织。
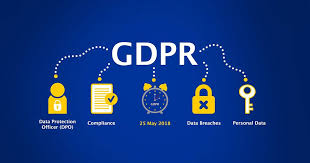
自2018年正式生效以来,欧盟的《通用数据保护条例》在个人数据保护领域创建了世界上最严格、最具影响力的法律框架之一。在实践中,GDPR的实施揭示了几个值得注意的方面,包括:
- 企业合规水平参差不齐:许多企业,特别是技术、金融和电子商务领域的大公司,已经开发了结构化数据治理系统来遵守GDPR。然而,大多数中小企业在以下方面仍然面临困难:明确确定他们收集和处理的个人数据的范围;实施适当的技术措施,如加密和匿名化;以及根据GDPR要求规范同意机制。因此,通过检查或后续数据泄露事件发现了许多违规行为。
- 越来越多的违规行为和更高的处罚:根据欧盟监管机构的统计数据,多年来报告的GDPR违规行为数量稳步增加。主要原因包括:超出通知目的的不透明数据收集或处理;未能确保用户访问、更正或删除其数据的权利;未能及时通知主管当局数据泄露事件。
- 诉讼和个人投诉的增加:GDPR加强了数据主体的权利,允许个人:要求企业提供有关所持数据的完整信息;请求删除数据(“被遗忘权”);并在数据被非法收集或使用时提出投诉。这导致了与隐私相关的诉讼大幅增加,特别是在德国、法国和西班牙等国家。
- 欧盟以外的溢出效应:尽管GDPR是一项欧盟法规,但由于其域外适用原则,它具有全球影响力。许多国家颁布了类似于GDPR的新法律(如巴西、日本和韩国)或修订了现有法律以提高兼容性,从而促进了欧盟市场的业务运营。在越南,关于个人数据保护的第13/2023/ND-CP号法令和2025年《个人数据保护法》也受到了GDPR模式的重大影响。
- 快速技术发展背景下的新挑战:人工智能、大数据、物联网和云计算的快速增长创造了GDPR没有完全解决的新法律场景,例如:使用复杂算法的自动化数据处理;影响用户权利的自动化决策过程;以及通过数字平台进行跨境数据收集和处理。
从上述现实可以看出,尽管GDPR建立了一个先进且极具威慑力的法律框架,但实际合规仍面临诸多困难和挑战。这要求企业和监管机构继续完善执法机制,以确保更全面、更有效地保护个人数据权利。
II、GDPR的概念
要正确理解实施过程中出现的问题以及GDPR对企业的影响,首先需要掌握该法规的基本概念。以下核心概念有助于定义GDPR的运作方式及其在实践中的适用范围。
1.什么是GDPR?
GDPR(通用数据保护条例)是欧盟(EU)发布的一项通用数据保护法规,自2018年5月25日起生效。它是一项法律文书,为欧盟内部个人数据的收集、存储、处理和保护建立了统一的标准框架。
GDPR被认为是世界上最严格的隐私和数据安全法规之一,直接适用于所有欧盟成员国,并对全球处理欧盟公民个人数据的所有组织产生重大影响。
2.GDPR适用于谁?
根据《通用数据保护条例》第2条,本条例适用于全部或部分通过自动化方式处理个人数据,以及除自动方式以外的、构成归档系统一部分或旨在构成归档系统的个人数据处理。
该条例不适用于以下个人数据的处理:
- 在不属于联盟法律范围的活动过程中;
- 成员国在开展《欧洲联盟条约》第五编第2章范围内的活动时;
- 自然人在纯粹的个人或家庭活动过程中;
- 由主管当局为预防、调查、侦查或起诉刑事犯罪或执行刑事处罚,包括防范和防止对公共安全的威胁。
关于地域范围,《一般数据保护条例》第3条规定,该条例适用于在欧盟境内设立控制者或处理者的活动中处理个人数据,无论处理是否在欧盟境内进行。它也适用于由非欧盟境内的控制者或处理者处理欧盟境内数据主体的个人数据,处理活动涉及:
- 向欧盟内的此类数据主体提供商品或服务,无论是否需要向数据主体付款;或
- 对他们在欧盟内部的行为进行监督。
该条例还适用于非欧盟境内但根据国际公法适用成员国法律的控制者对个人数据的处理。
3.GDPR的主要目标是什么?
GDPR围绕三个核心目标而设计:
- 通过确保以透明、合法和安全的方式收集和处理个人数据来保护个人隐私;
- 通过赋予数据主体知情权、访问权、删除权和反对权等权利来赋予他们权力;
- 在欧盟内部建立共同的数据保护标准,从而创造一个一致的法律环境,促进企业合规,同时加强数字时代数据处理的问责制。
因此,可以看出,GDPR不仅规定了个人数据保护的原则,还旨在建立一个安全、透明和以用户为中心的数字环境,从而提高全球数据安全标准。
III、 与GDPR相关的法律规定
为确保个人数据得到安全处理并符合法律规定,GDPR建立了一个全面而严格的监管体系。这些规定不仅约束欧盟企业,也约束全球处理欧盟个人数据的任何组织。以下关键条款说明了GDPR如何塑造现代数据保护标准。
1.根据GDPR收集个人数据必须满足哪些条件?
根据GDPR第6条,只有在有适当的法律依据的情况下,收集和处理个人数据才是合法的。只有在以下至少一项适用的情况下,处理才是合法的:
- 数据主体已同意出于一个或多个特定目的处理其个人数据;
- 处理是履行数据主体作为一方的合同所必需的,或者是在签订合同之前应数据主体的要求采取措施所必需的;
- 该处理是遵守控制者所承担的法律义务所必需的;
- 为了保护数据主体或其他自然人的切身利益,有必要进行处理;
- 处理是为了执行公共利益或行使赋予控制者的官方权力而进行的任务所必需的;
- 为了控制者或第三方追求的合法利益,处理是必要的,除非这些利益被需要保护个人数据的数据主体的利益或基本权利和自由所压倒,特别是当数据主体是儿童时。
因此,个人数据不得随意收集;企业必须证明有适当的法律依据,并确保对用户的透明度。
2.GDPR如何规范个人数据的存储?
根据GDPR第5(1)(e)条,数据存储必须符合以下原则:
- 个人数据应以允许识别数据主体的形式保存,保存时间不得超过处理个人数据所需的时间;
- 根据第89条第(1)款,只要个人数据仅用于公共利益、科学或历史研究目的或统计目的的存档目的,则个人数据可以存储更长时间,但须实施《条例》要求的适当技术和组织措施,以保障数据主体的权利和自由(“存储限制”原则)。
此外,GDPR第32条要求企业在数据存储中应用加密、访问控制和授权机制等安全措施,以最大限度地降低数据泄露的风险。
这些规定确保个人数据不会被过度、无限期地存储,也不会被用于超出原始范围的目的。
3.根据GDPR在欧盟以外转移个人数据时必须遵守哪些机制?
将个人数据转移到欧盟以外被视为高风险活动,并受到GDPR第五章(第44-50条)的严格监管。只有满足以下机制之一,此类转让才是合法的:
- 充分性决定 - 第45条:欧盟承认一个国家或地区确保了足够的数据保护水平(例如日本、韩国)。
- 适当的保障措施 - 第46条,包括:欧盟标准合同条款(SCC);具有约束力的公司规则(BCR);或公共当局之间的承诺。
- 具体减损 - 第49条,适用于数据主体明确同意的情况,为履行合同或出于公共利益的重要原因而有必要进行转让的情况。
因此,在欧盟以外转移个人数据不能随意进行,必须遵守确保隐私保护水平与欧盟内部保护水平相当的机制。
4.根据GDPR,数据主体享有哪些类别的权利?
GDPR赋予个人一个强大的权利体系,主要载于第三章(第12-23条)。主要类别包括:
- 知情权和访问权(第13-15条):个人有权知道收集了哪些个人数据,出于什么目的,并有权要求获得这些数据的副本。
- 纠正和删除的权利(第16-17条),包括“被遗忘权”。
- 限制处理的权利和反对的权利(第18-21条):个人可以出于营销或行为分析目的请求暂停处理或反对处理。
- 数据可移植权(第20条):个人可以要求将其数据转移到另一个组织的系统。
- 不受仅基于产生重大影响的自动化处理的决定的影响的权利(第22条):防止个人完全被算法评估(例如,仅基于人工智能驱动的评估的贷款拒绝)。
这些权利构成了个人在数字环境中控制其信息的基础。
IV、 关于GDPR的问题
在GDPR合规过程中,企业和个人经常提出有关权利、义务和条例适用范围的各种问题。以下是常见问题和相应的澄清,说明了GDPR在实践中的运作方式。
1.根据GDPR,用户可以随时撤回对数据处理的同意吗?
根据GDPR第7(3)条,数据主体有权随时撤回其同意。撤回同意不影响撤回前基于同意的处理的合法性。在给予同意之前,必须告知数据主体这一权利,撤回同意必须与给予同意一样容易。
2.非在欧盟成立但在欧盟有客户的企业必须遵守GDPR吗?
GDPR适用于GDPR第3条规定的域外效力原则。
因此,非在欧盟成立但向欧盟个人提供商品或服务或监控欧盟个人行为的企业必须完全遵守GDPR。这就是为什么许多提供跨境服务的越南企业也受到这一规定的约束。
3.GDPR是否适用于为科学研究目的处理的数据?
GDPR适用于为科学研究目的处理的个人数据,但具有更大的灵活性。
根据GDPR第89条,为科学研究、统计目的或公共利益存档而处理的数据可能会受益于某些减损,例如:
- 对删除权的限制;
- 允许为研究目的保留更长时间的数据;
- 使用加密或匿名数据。
然而,组织仍必须确保适当的保障措施,以防止滥用并保护数据主体的权利和自由。
4.使用第三方软件处理数据是否违反GDPR?
使用第三方软件或数据处理服务本身并不构成违规。但是,企业必须遵守:
- GDPR第28条关于数据控制者和数据处理者之间的合同;
- 有义务确保第三方实施适当的安全措施,并仅按照企业的指示处理数据。
如果企业未能控制第三方如何处理数据或选择不符合安全标准的服务提供商,则企业仍将根据GDPR承担法律责任。
5.根据GDPR,报告个人数据泄露的时限是什么?
根据GDPR第33条,控制者必须毫不拖延地通知主管监管机构,并在可行的情况下,在意识到个人数据泄露后72小时内通知。
如果通知延迟,必须提供原因。对于可能对个人权利和自由造成高风险的违规行为,企业还必须根据GDPR第34条直接通知数据主体。
V.为什么要就GDPR相关问题向NPLaw寻求法律建议?
GDPR合规要求对国际法、技术和数据治理有深入的了解。NPLaw是一个值得信赖的选择,原因如下:
- 它在数据保护方面拥有扎实的专业知识,对GDPR和越南法律有深入的了解;
- 它提供针对业务运营量身定制的实用解决方案,而不是纯粹的理论建议;
- 它有助于最大限度地降低法律风险,使企业能够避免GDPR的重大处罚,保护品牌声誉;
- 它提供全面的支持,从合同起草和隐私政策审查到违规处理和员工培训。
NPLaw的支持使企业能够建立一个安全、有效和符合国际标准的数据保护框架。
以上信息仅供参考。有关具体案例的详细建议,请联系NPLaw进行及时咨询。